Projet Cluster de serveur Web Day-Planner.fr
Une infrastructure pensée pour la disponibilité et la sécurité
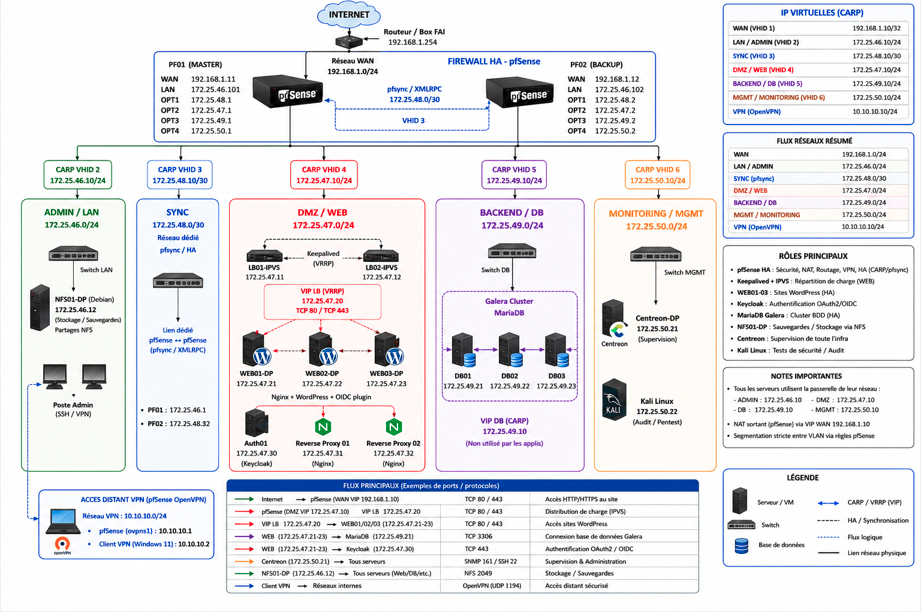
L’infrastructure Day Planner a été conçue autour de trois objectifs principaux : assurer la haute disponibilité du service, sécuriser les différents composants et permettre une administration ainsi qu’une supervision centralisées.
L’architecture repose sur plusieurs réseaux distincts afin de séparer les rôles et de limiter les communications aux seuls flux nécessaires. Cette segmentation permet notamment d’isoler les serveurs Web, les bases de données, les équipements d’administration et les outils de supervision.
Pare-feu pfSense en haute disponibilité
L’entrée de l’infrastructure est protégée par deux pare-feu pfSense fonctionnant en haute disponibilité.
Le protocole CARP (Common Address Redundancy Protocol) permet aux deux pare-feu de partager des adresses IP virtuelles. Si le pare-feu principal devient indisponible, le second peut reprendre automatiquement le trafic.
La synchronisation entre les deux équipements est assurée notamment par pfsync, afin de conserver les états des connexions lors d’une bascule.
Le choix de pfSense permet de centraliser plusieurs fonctions essentielles : pare-feu, routage, NAT, VPN et haute disponibilité, tout en proposant une administration adaptée à une infrastructure segmentée.
Segmentation du réseau
L’infrastructure est divisée en plusieurs réseaux ayant chacun une fonction précise :
- ADMIN / LAN : administration et stockage partagé ;
- SYNC : communications dédiées à la haute disponibilité des pare-feu ;
- DMZ / WEB : serveurs accessibles dans le cadre des services Web ;
- BACKEND / DB : cluster de bases de données ;
- MONITORING / MGMT : supervision et outils d’audit ;
- VPN : accès distant sécurisé à l’administration.
Cette séparation réduit les communications inutiles entre les différentes zones. Les échanges entre réseaux sont contrôlés par les règles du pare-feu pfSense selon le principe de n’autoriser que les flux nécessaires.